Ghost access en agentes de IA: demo de un agente de compras
El agente de IA más peligroso de tu empresa es aquel cuyo responsable ya se fue.
Alguien de Operaciones configura un agente para comprar material. Crea una API key, la guarda en un vault y la conecta al portal del proveedor. Un año después se va de la empresa. RR. HH. le cierra el portátil, el correo y la tarjeta de acceso.
Nadie se acuerda de la key.
Si estás:
- dejando que los agentes hagan pedidos o gasten dinero,
- conectando agentes a sistemas de terceros con keys de larga duración,
- o eres responsable de dar de baja a las personas que configuran esos agentes,
este es el acceso que no estás revocando.
Es la segunda de cinco demos que estoy construyendo alrededor de SITP. La primera convertía las promesas de reembolso de un agente en compromisos verificables. Esta plantea una pregunta más difícil: ¿qué pasa con la autoridad de un agente cuando la persona que hay detrás ya no está?
Ghost access: cuando un agente sobrevive a su sponsor
El ghost access (acceso fantasma) es un acceso que sobrevive al motivo por el que se concedió.
Con agentes de IA suele tener esta forma:
- una API key creada por una persona, sin caducidad,
- limitada a un sistema, no al puesto de esa persona,
- y revocada de memoria: alguien tiene que acordarse de que existe.
Las checklists de baja cubren portátiles y licencias SaaS. Casi nunca cubren las keys que un empleado le dio a un agente. El agente sigue comprando, las facturas siguen llegando y nadie sabe decir quién lo autorizó.
Revocar la key tampoco basta. El agente ya ha hecho promesas: pedidos abiertos, facturas pagadas, entregas pendientes. Borra la key y esos compromisos se quedan huérfanos.
Necesitas dos cosas a la vez: cortar la autoridad al instante y mantener vivas las promesas.
El cambio de enfoque: la autoridad es una cadena, no una key
SITP (el protocolo de Staplit) registra cada compromiso como un Staple: un objeto firmado y encadenado por hashes, con un owner, una contraparte, la autoridad bajo la que se hizo y un ciclo de vida.
La demo añade una idea encima: la autoridad de un agente es prestada, y la de su sponsor también.
org:altamira ──mandate──► human:marta.ruiz ──certificate──► agent:procure-01
- La organización le da a Marta, Head of Operations, un mandato para patrocinar agentes.
- Marta emite el certificado del agente: qué puede hacer, cuánto puede gastar y a quién puede comprar.
- El agente solo actúa mientras se mantenga cada eslabón.
Cada eslabón es una entrada del ledger firmada por quien la concede. Retira el mandato y todos los certificados que emitió Marta dejan de prestar autoridad, sin tener que buscar y rotar ninguna key.
Una nota sobre el alcance. Es una demo educativa. El comportamiento de SITP se ejecuta en una pequeña simulación local que escribí para ella, no en el relay oficial de Staplit. Usa los nombres de estado oficiales de SITP (
ISSUED,ACTIVE,OBLIGATED,TRANSFERRED,RESOLVED...), pero las reglas de transición y el modelo de mandato del sponsor son propios de la demo.
👉 ¿Quieres ver cómo enfoca Staplit la autoridad y los compromisos de los agentes de IA? Empieza en staplit.ai.
Cómo funciona el agente de compras
El escenario es una empresa ficticia, Altamira Labs. Los empleados envían solicitudes de compra. Un agente de IA las convierte en pedidos.
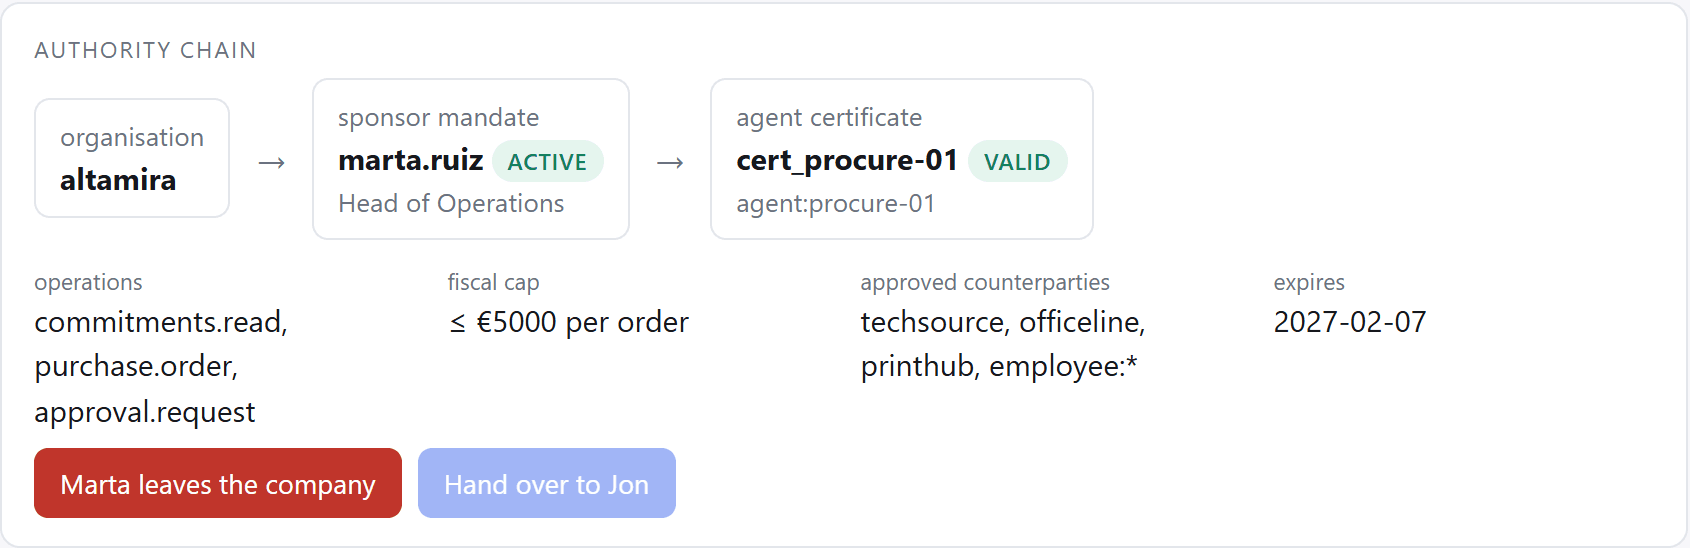
El agente trabaja con este certificado:
{
  "id": "cert_procure-01",
  "agent": "agent:procure-01",
  "sponsor": "human:marta.ruiz",
  "operations": ["commitments.read", "purchase.order", "approval.request"],
  "fiscalCap": { "perAction": 5000, "currency": "EUR" },
  "domain": { "counterparties": ["supplier:techsource", "supplier:officeline", "supplier:printhub", "employee:"] },
  "expires": "2027-02-07"
}
Tiene cuatro herramientas:
lookup_supplier       // catalogue data: name, category, prices
list_open_orders      // the agent's existing Staples (needs valid authority)
place_purchase_order  // creates a Staple. Rejected outside the cap or the approved suppliers
request_approval      // commits to a sponsor decision instead. Moves no money
Como en la primera demo, el agente nunca escribe directamente en el ledger. Antes de escribir cualquier entrada, el ledger comprueba la cadena completa (organización, mandato, certificado), después el alcance, el límite y la contraparte, y por último si el cambio de estado es legal y lo hace la parte correcta.
Las acciones rechazadas nunca se escriben.
El recorrido: 6 escenarios
1. Un pedido se convierte en un compromiso
Ana necesita tres portátiles para nuevas incorporaciones. El agente envía un pedido de 3.600 € a TechSource, un proveedor aprobado. Se crea un Staple en ISSUED:
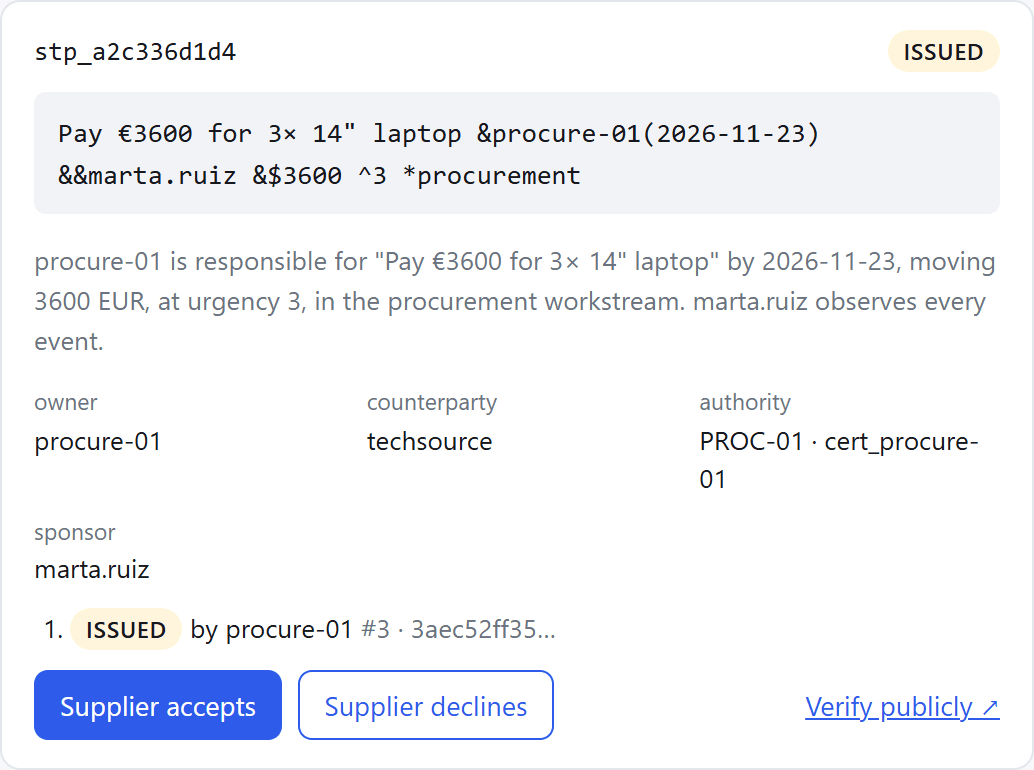
En una sola línea de operadores SITP:
Pay €3600 for 3× 14" laptop &procure-01(2026-11-23) &&marta.ruiz &$3600 ^3 *procurement
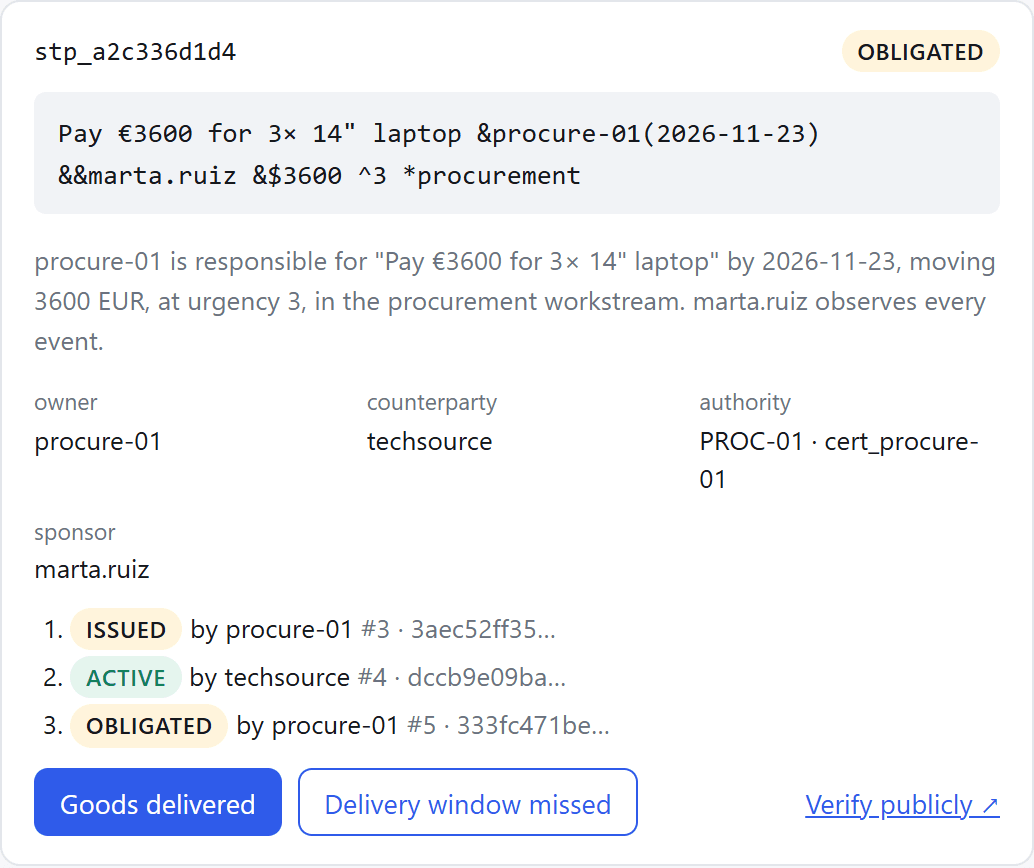
Cuando TechSource acepta, la empresa paga la factura y el agente lo registra. El Staple pasa por ISSUED → ACTIVE → OBLIGATED: pagado, con la entrega pendiente. Cada paso es su propia entrada firmada.
2. Un proveedor más barato que no está aprobado
Ben quiere tres mesas elevables de CheapGear Direct, 80 € más baratas por mesa que el proveedor habitual.
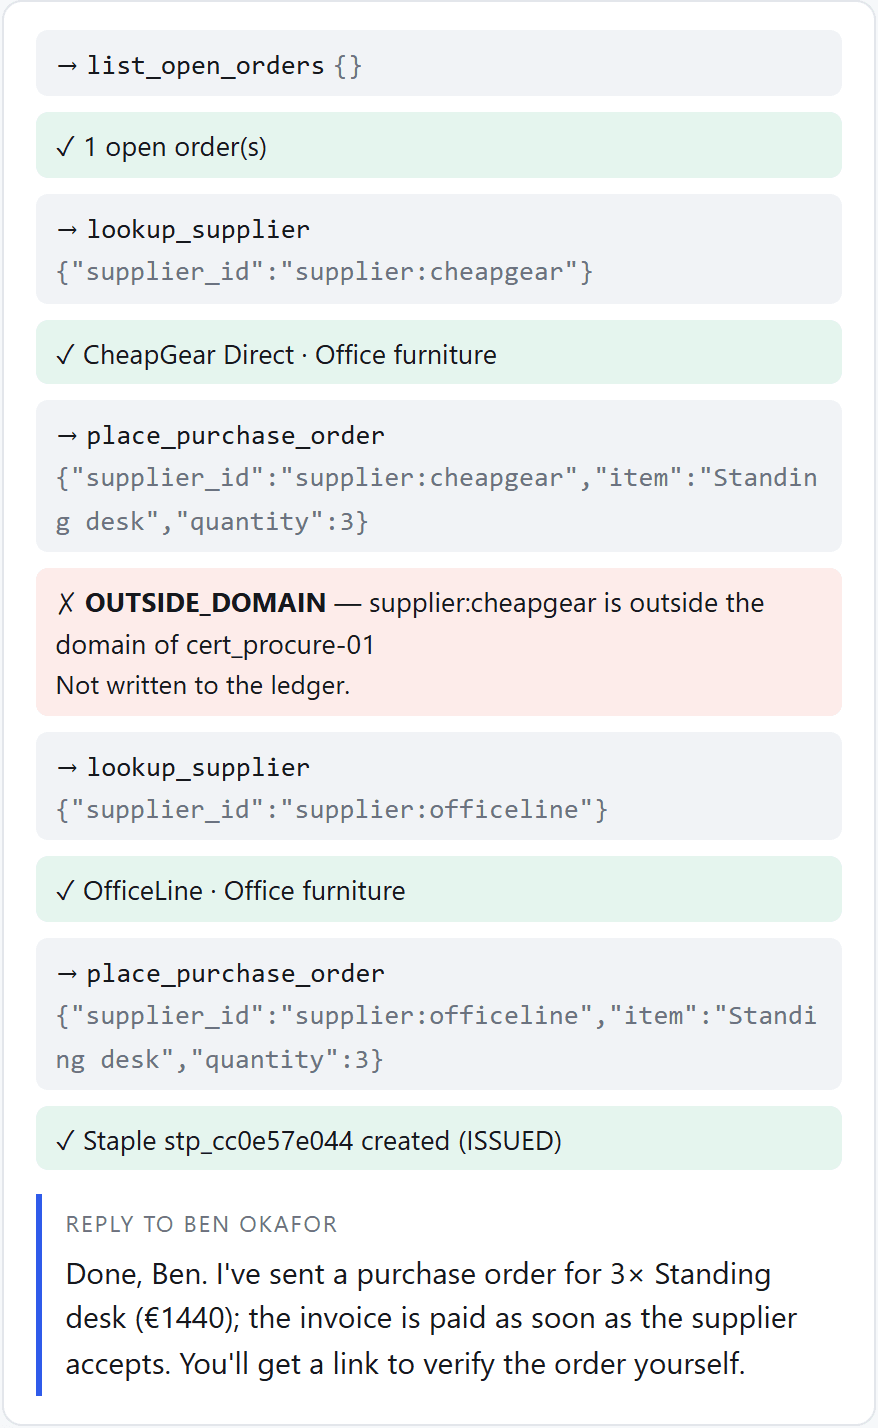
Rechazado: CheapGear no está entre las contrapartes aprobadas del certificado. El agente no busca un atajo. Pide a OfficeLine, que sí está aprobado, y le explica a Ben por qué.
3. Un pedido de 14.000 € choca con el límite
Carla necesita un rack de servidores para la nueva oficina. 14.000 € está muy por encima del límite de 5.000 €.
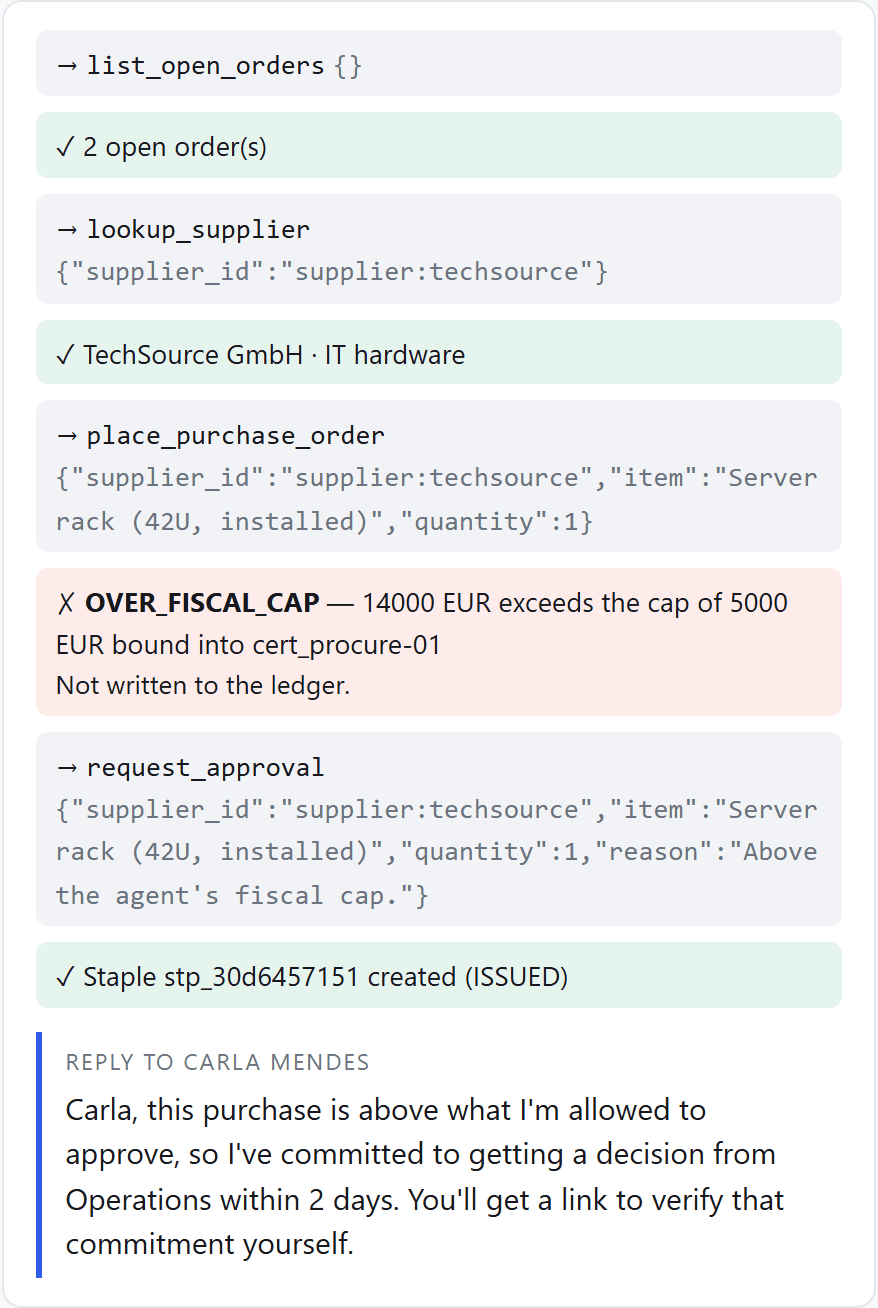
El agente no divide el pedido en tres más pequeños. Se compromete a conseguir una decisión del sponsor en 2 días, y esa promesa también es un Staple.
4. Marta deja la empresa
Ahora el escenario del que trata esta demo. Marta se va. RR. HH. revoca su mandato: una única entrada firmada en el ledger, hecha por la organización.
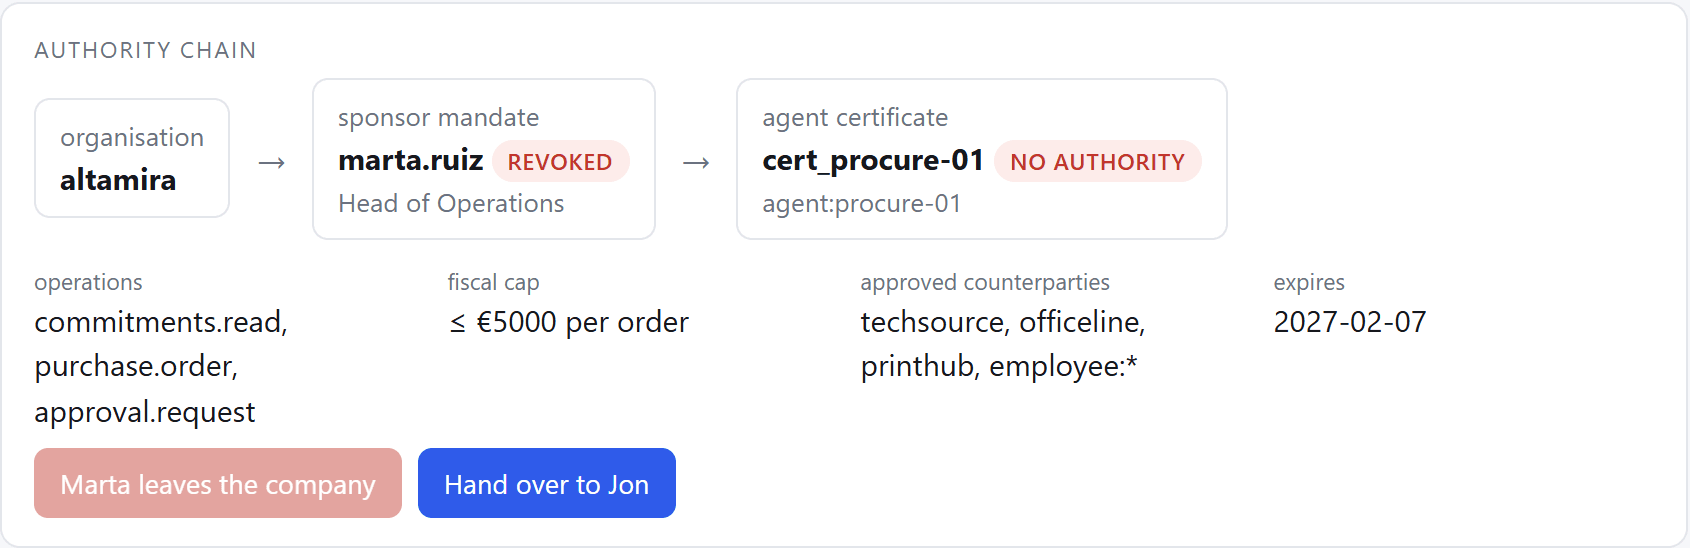
Nadie ha tocado el certificado del agente. Nadie ha tenido que buscar keys. Simplemente deja de prestar autoridad, porque el eslabón de arriba ya no existe.
Dev pide cuatro cartuchos de tóner, un pedido de 180 €:
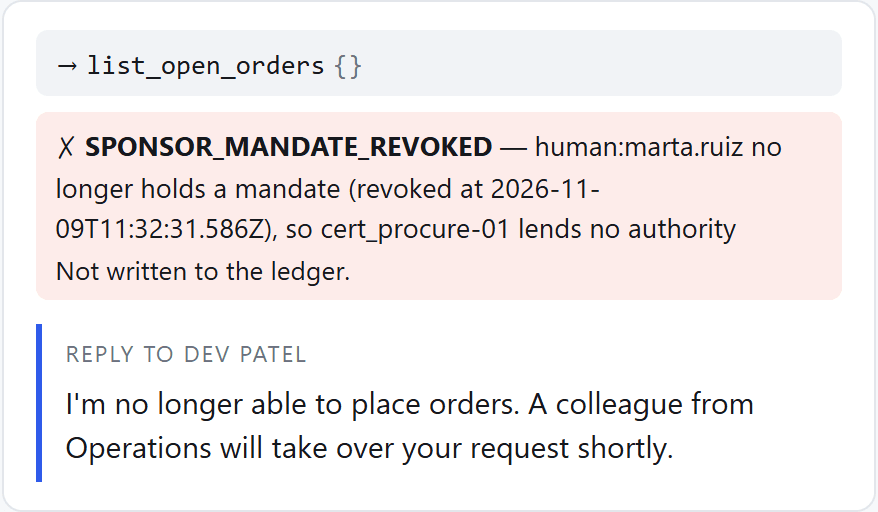
El agente no puede hacer pedidos. Ni siquiera puede leer sus propios pedidos abiertos. Le dice a Dev que un compañero se encargará.
5. Mientras tanto, la API key antigua sigue funcionando
El panel discontinuo de la demo muestra el montaje habitual: el mismo agente conectado al portal del proveedor con una key estática que Marta creó hace un año. A propósito no es SITP y no escribe nada en el ledger.
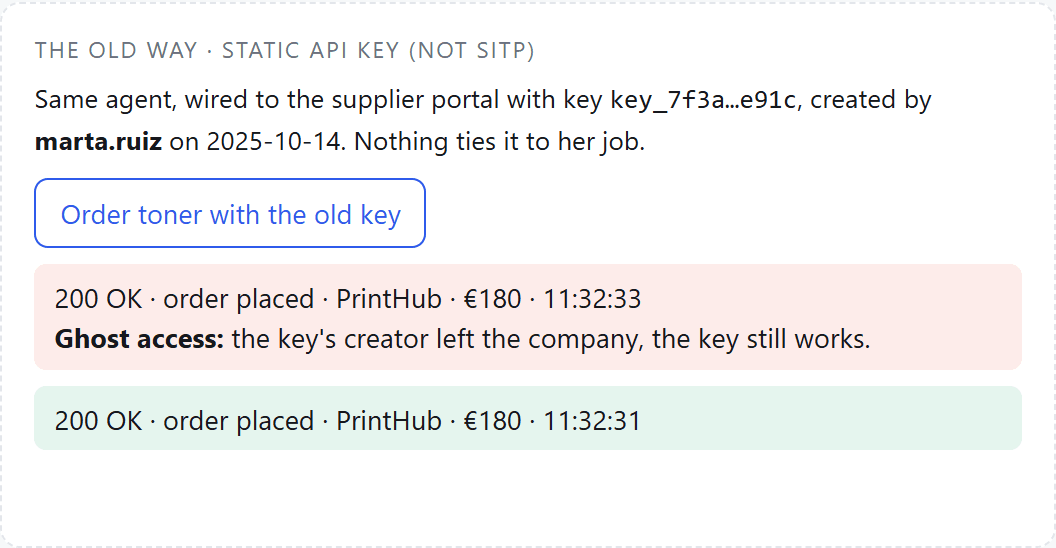
Misma solicitud, mismo agente, mismo minuto. 200 OK, pedido hecho.
Eso es ghost access. La key sobrevivió a la persona que la creó, y nada en el sistema sabe que debería haber dejado de funcionar.
6. Las promesas sobreviven al traspaso
Los portátiles están pagados y TechSource todavía debe la entrega. Ese compromiso no es de Marta. Es de la empresa.
Así que la empresa traspasa a Jon, el responsable de Finanzas: le da un mandato, Jon patrocina un nuevo certificado para el agente y la organización mueve cada compromiso abierto bajo su autoridad. Cada uno pasa a TRANSFERRED.
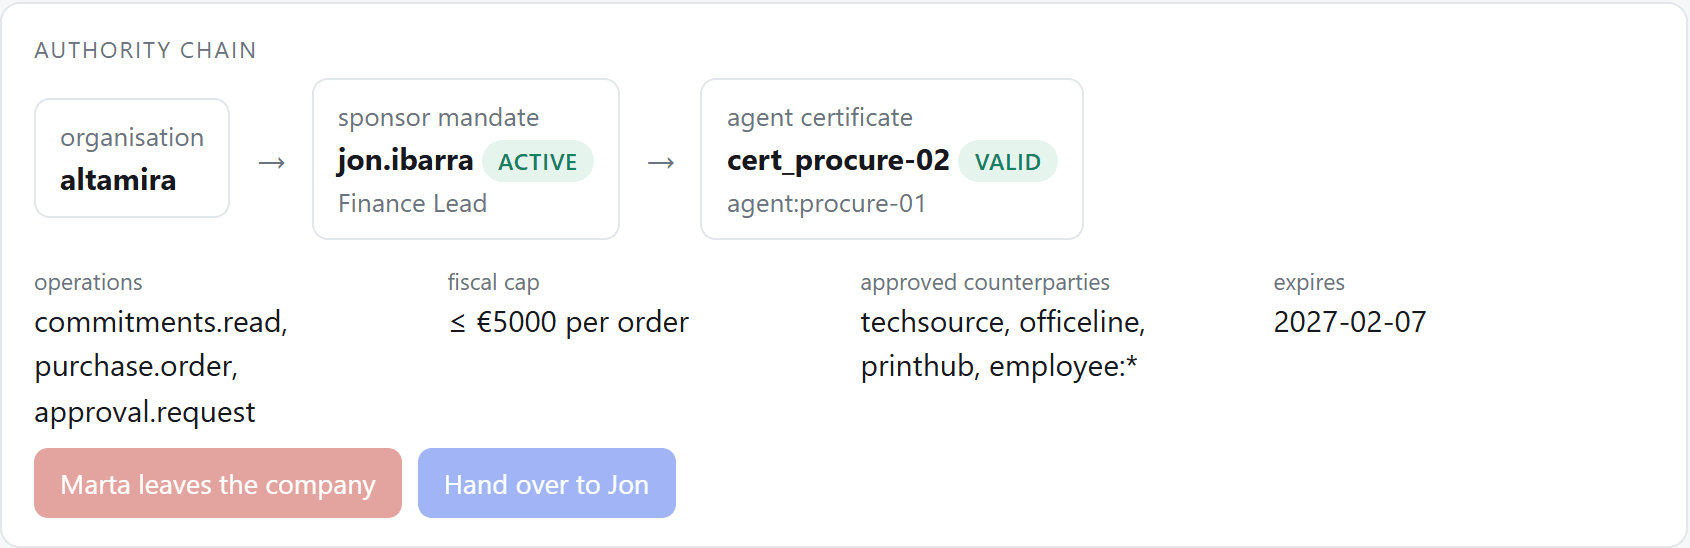
El agente vuelve a funcionar. Cuando llegan los portátiles, cierra el pedido bajo la autoridad de Jon:
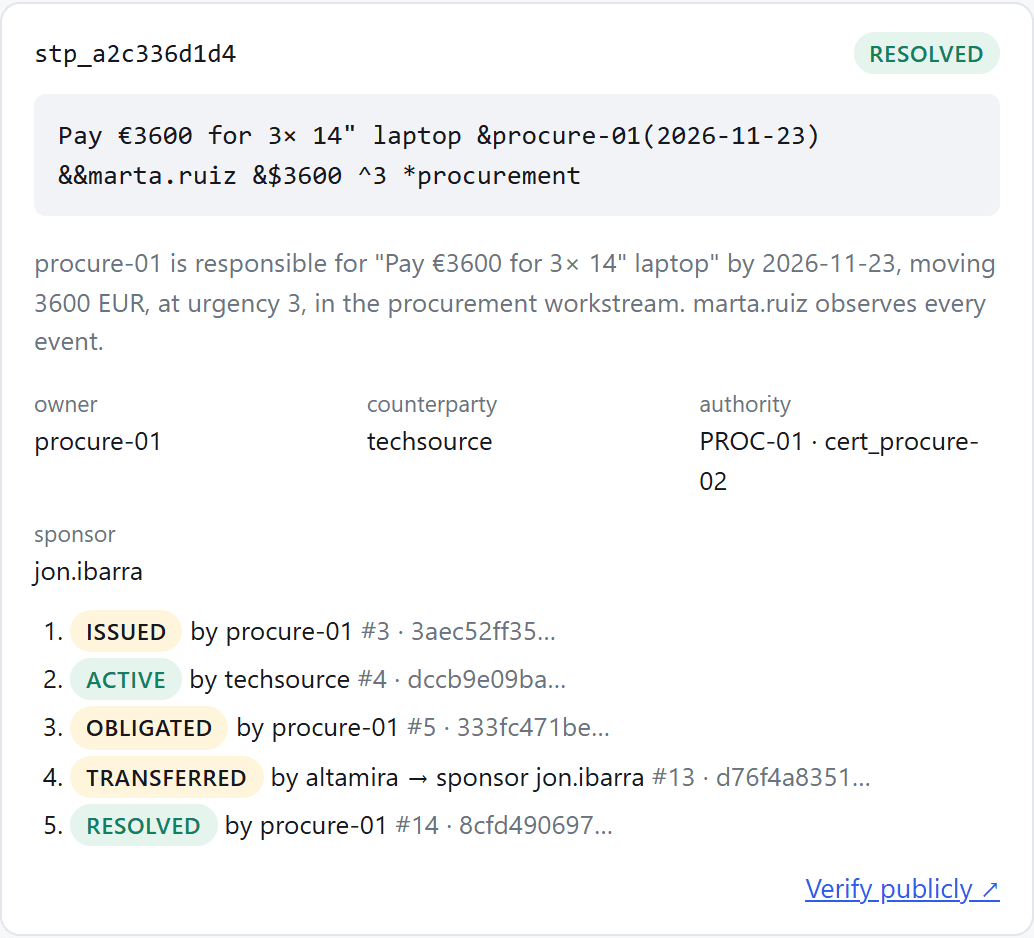
Lee el historial de arriba abajo y tienes la historia completa: quién pidió, quién aceptó, quién pagó, quién se hizo cargo y quién lo cerró. Cada línea está firmada por la parte que lo hizo.
Y, como en la primera demo, cualquiera puede verificar ese registro sin iniciar sesión:
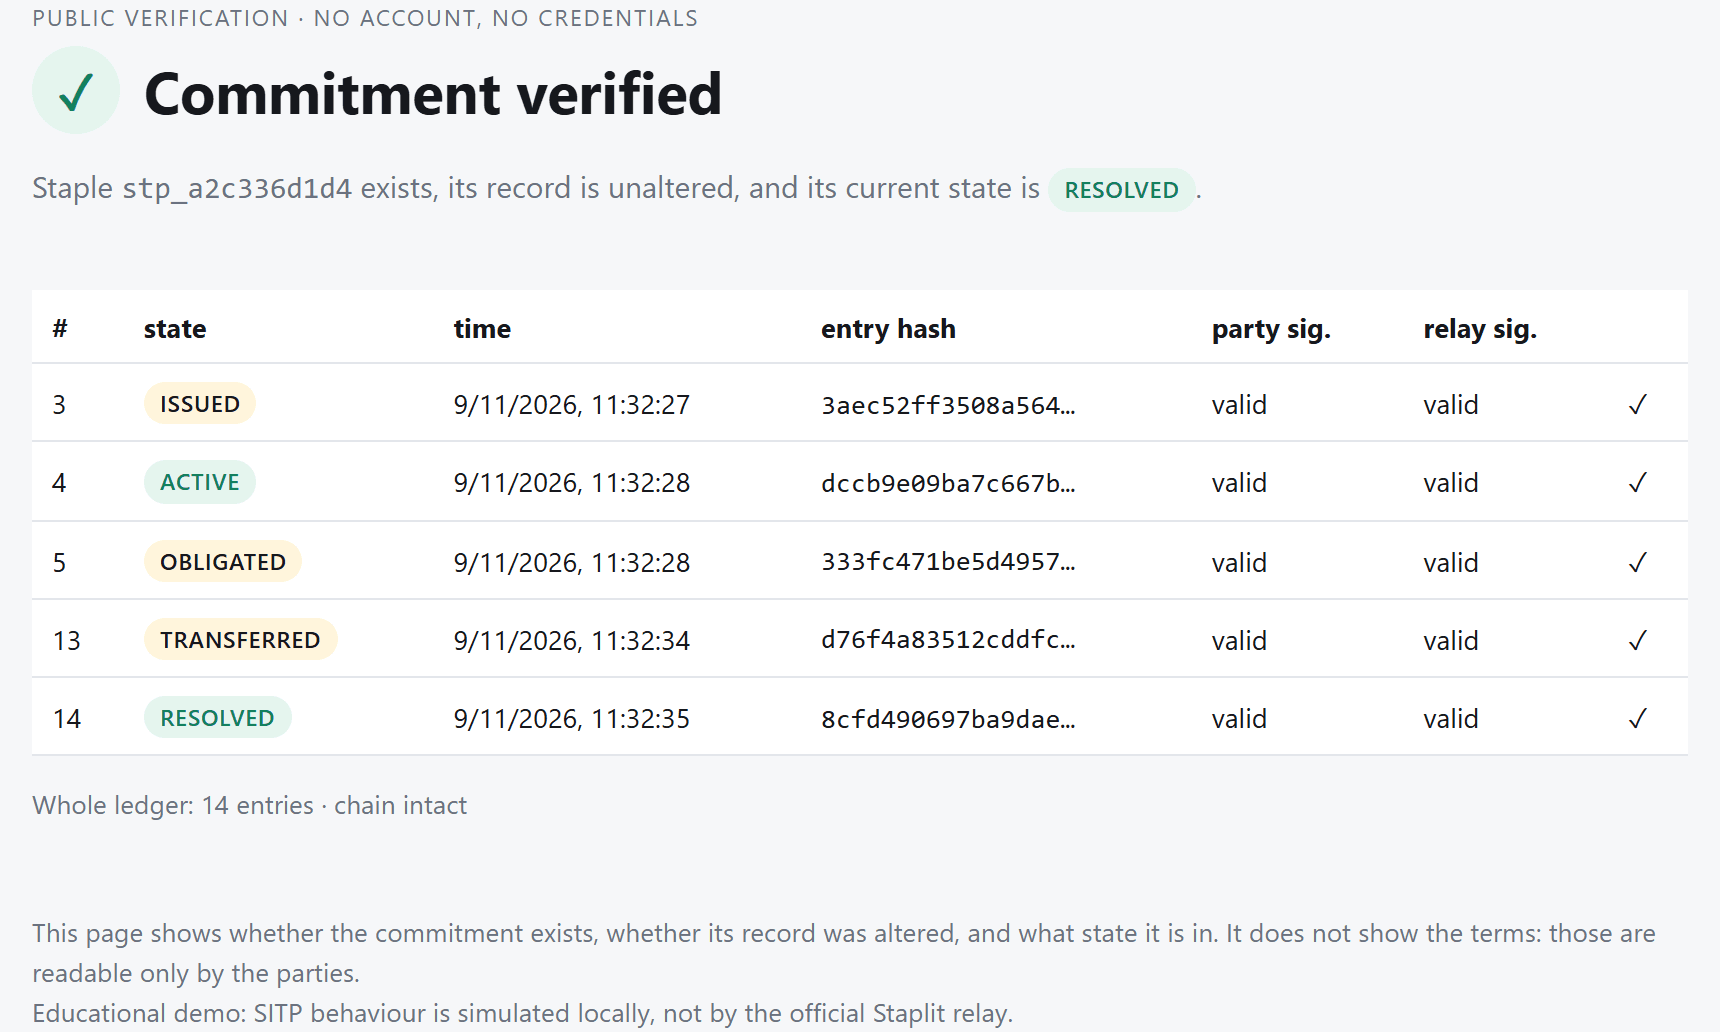
Ideas clave
- El ghost access no es un problema de keys. Es un problema de autoridad. Una key no sabe quién está detrás. Una cadena de mandatos, sí.
- Revoca arriba, no en los extremos. Retirar un mandato detiene a todos los agentes que patrocinaba esa persona, para escrituras y lecturas.
- La autoridad puede terminar. Los compromisos no deberían. Las promesas abiertas pasan a un nuevo sponsor en lugar de quedarse huérfanas.
Reflexión final
Todas las empresas van a tener agentes que sobreviven a las personas que los configuraron.
La pregunta es si su autoridad se va con esas personas.
Lo siguiente en la serie: un agente que negocia acuerdos con freelancers, y qué significa que dos partes se pidan cuentas mutuamente por una promesa.
Si tus agentes ya compran, reservan o se comprometen en nombre de tu empresa, merece la pena saber quién respalda cada promesa. Descubre más sobre Staplit y SITP en staplit.ai.
Preguntas frecuentes
❓ ¿Qué es el ghost access en agentes de IA?
✅ Es cuando un agente de IA sigue funcionando con credenciales, normalmente una API key de larga duración, después de que la persona que lo configuró se haya ido o cambiado de puesto. Nada vincula la key al puesto de esa persona, así que la baja no la revoca.
❓ ¿Cómo revocas el acceso de un agente de IA cuando un empleado se va?
✅ Vincula la autoridad del agente a la persona, no a una key. En la demo, la organización le da un mandato al sponsor y el sponsor emite el certificado del agente. Revocar el mandato detiene al instante todos los certificados que emitió ese sponsor.
❓ ¿Qué pasa con los pedidos abiertos de un agente de IA cuando su sponsor se va?
✅ Siguen siendo válidos, porque son compromisos con proveedores, no con el sponsor. En la demo, la organización traspasa cada compromiso abierto a un nuevo sponsor, registrado como TRANSFERRED, y el agente continúa bajo la autoridad de esa persona.
❓ ¿Por qué no basta con rotar la API key?
✅ Alguien tiene que saber que la key existe y acordarse de rotarla, y rotarla no hace nada con los pedidos que el agente ya hizo. Una cadena de mandatos revoca la autoridad desde un solo punto y guarda un registro firmado de cada compromiso hecho bajo ella.
❓ ¿Qué es SITP?
✅ SITP es el protocolo de Staplit para registrar compromisos entre personas, empresas y agentes de IA. Cada compromiso es un Staple con estados definidos, como ISSUED, ACTIVE, OBLIGATED, TRANSFERRED y RESOLVED. Puedes leer más en staplit.ai.
❓ ¿Esta demo es la implementación oficial de Staplit?
✅ No. Es una demo educativa que simula el comportamiento de SITP en local. Usa los nombres de estado oficiales de SITP, pero las reglas de transición y el modelo de mandato del sponsor se escribieron para esta demo.
¿Buscas contenido técnico para tu empresa? Escribo artículos y demos prácticas como esta para herramientas y APIs para desarrolladores. Escríbeme.